I N T E G R U M

Governance

В Україні стартувала третя фаза Національної програми кібербезпеки для державного сектору В Україні стартувала третя фаза Національної програми кібербезпеки для державного сектору
  • 18 Лис, 2026

В Україні стартувала третя фаза Національної програми кібербезпеки для державного сектору

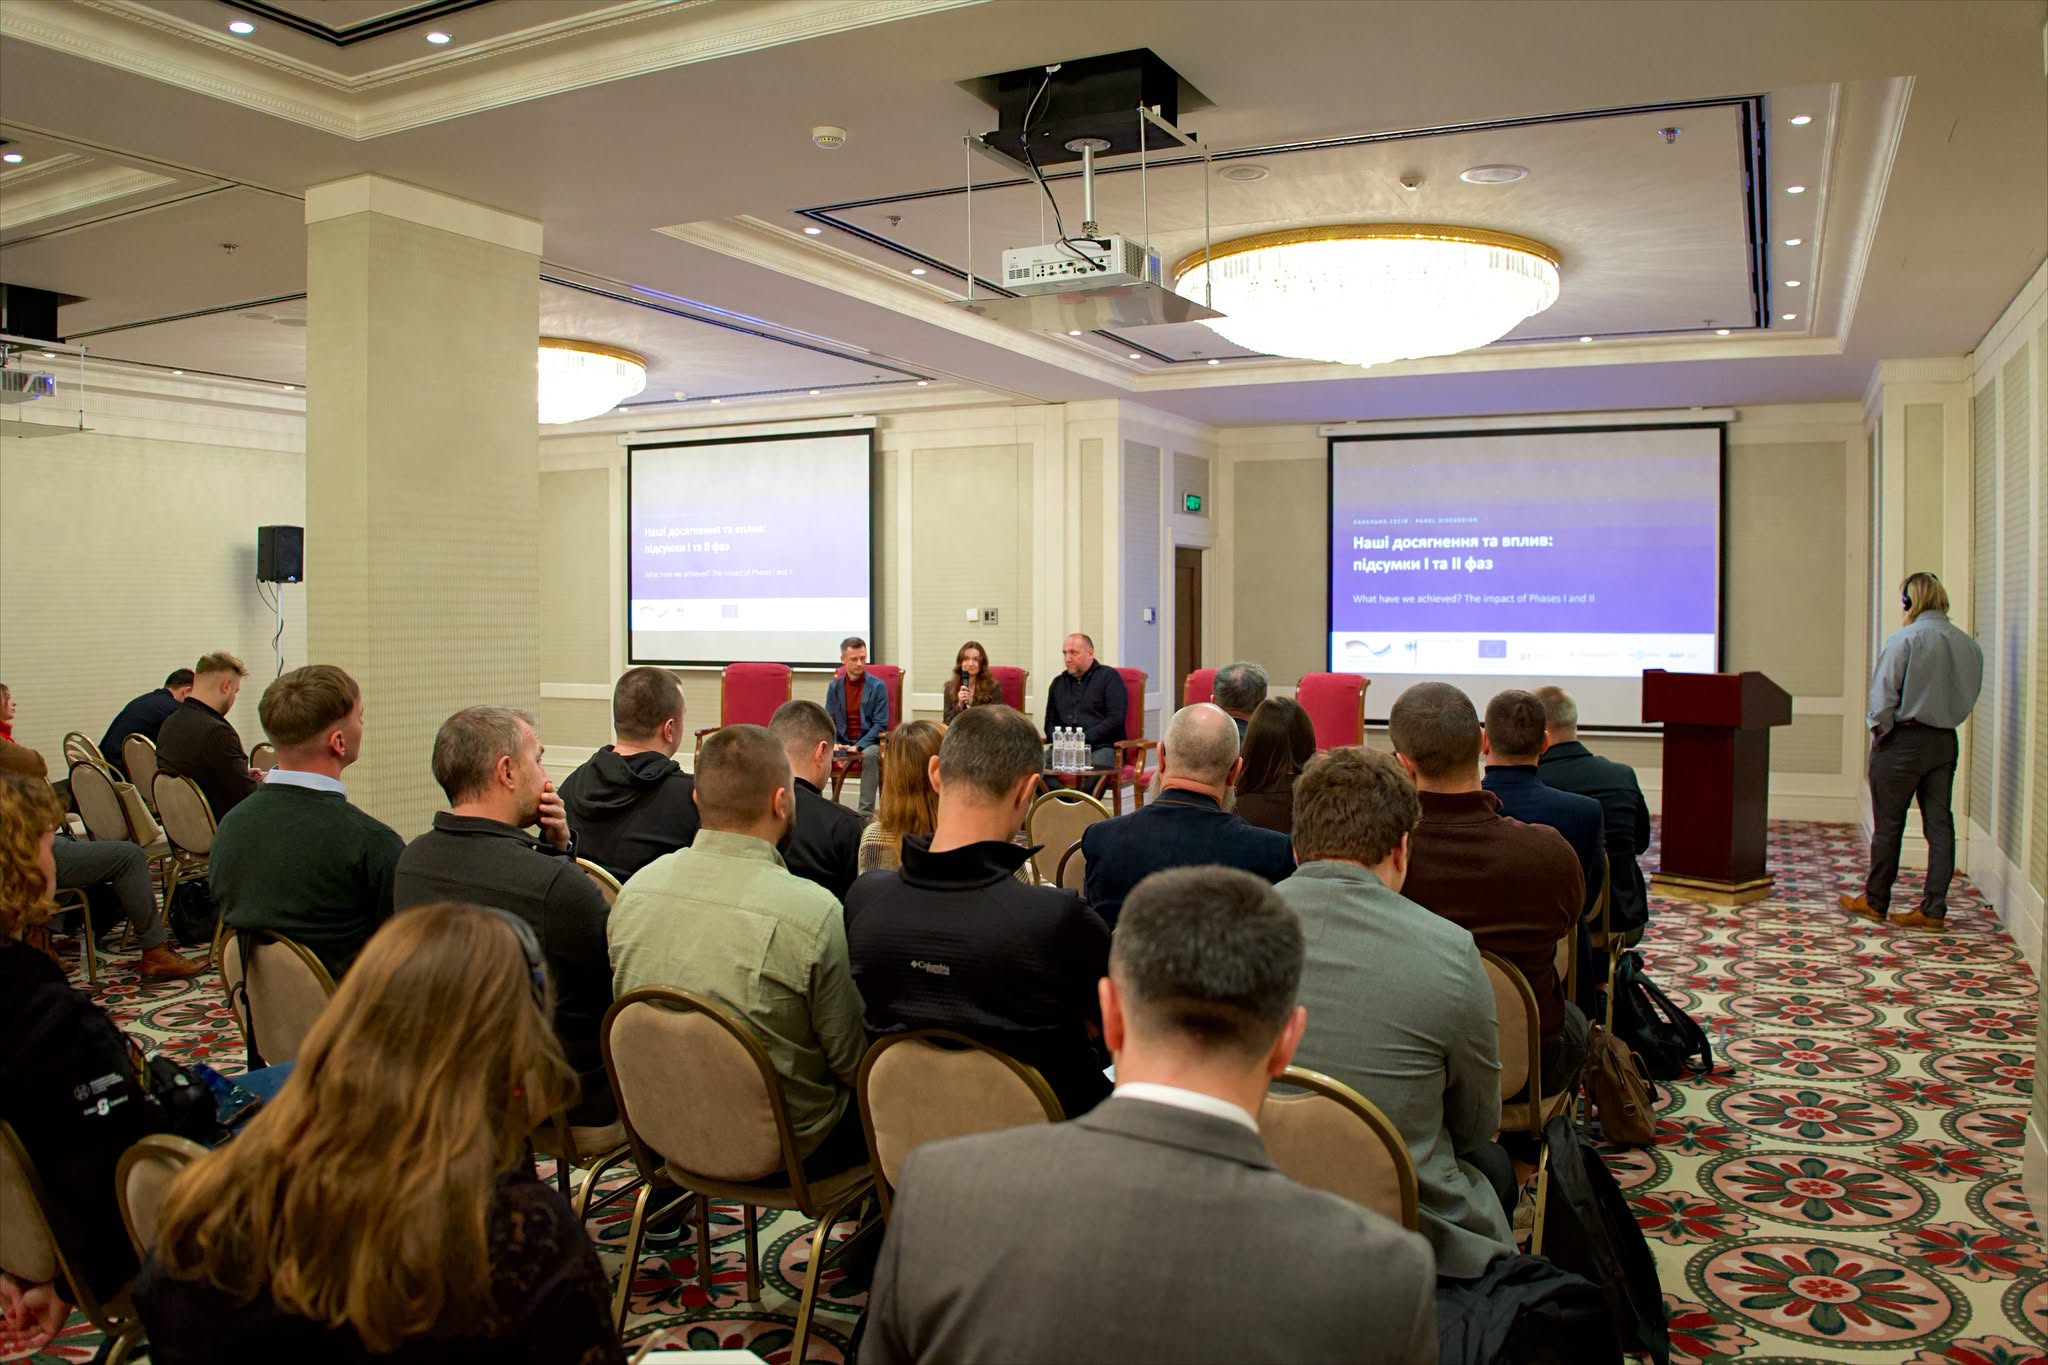
В Україні відбувся установчий захід третьої фази Національної програми кібербезпеки для державного сектору, яка реалізується в межах проєкту «Партнерство для зміцнення кібербезпеки» у партнерстві з ініціативою CISO Campus. Проєкт спільно фінансується Євро
  • 18 Лис, 2026

Понад 1,5 тисячі систем в Україні 2026 року пройшли авторизацію за новою моделлю безпеки інформаційно-комунікаційних систем

Відбулася всеукраїнська науково-практична конференція «Стійкість інформаційної безпеки: захист державних інформаційних ресурсів», організована науковою установою Держспецзв’язку – ДержНДІ технологій кібербезпеки спільно з Департаментом захисту інформації

Держспецзв’язку посилює спроможності команд реагування на кіберінциденти за підтримки міжнародних партнерів Держспецзв’язку посилює спроможності команд реагування на кіберінциденти за підтримки міжнародних партнерів
  • 17 Лис, 2026

Держспецзв’язку посилює спроможності команд реагування на кіберінциденти за підтримки міжнародних партнерів

Фахівці Держспецзв’язку пройшли спеціалізоване навчання в межах розширеного курсу TRANSITS I «Посилення регіонального реагування на кіберінциденти». Захід, що об’єднав фахівців з України, Молдови та Вірменії, відбувся у Варшаві за організації Німецького т

Російські хакери Turla використали новий шкідливий інструментарій Cereal для перехоплення пошти через Microsoft Exchange Російські хакери Turla використали новий шкідливий інструментарій Cereal для перехоплення пошти через Microsoft Exchange
  • 11 Лис, 2026

Російські хакери Turla використали новий шкідливий інструментарій Cereal для перехоплення пошти через Microsoft Exchange

Експерти з кібербезпеки ESET виявили нову шкідливу кампанію угруповання Turla, спрямовану проти державних і міжнародних інституцій. Зловмисники застосовують раніше недокументований інструментарій Cereal для прихованого перехоплення пошти на серверах ME